
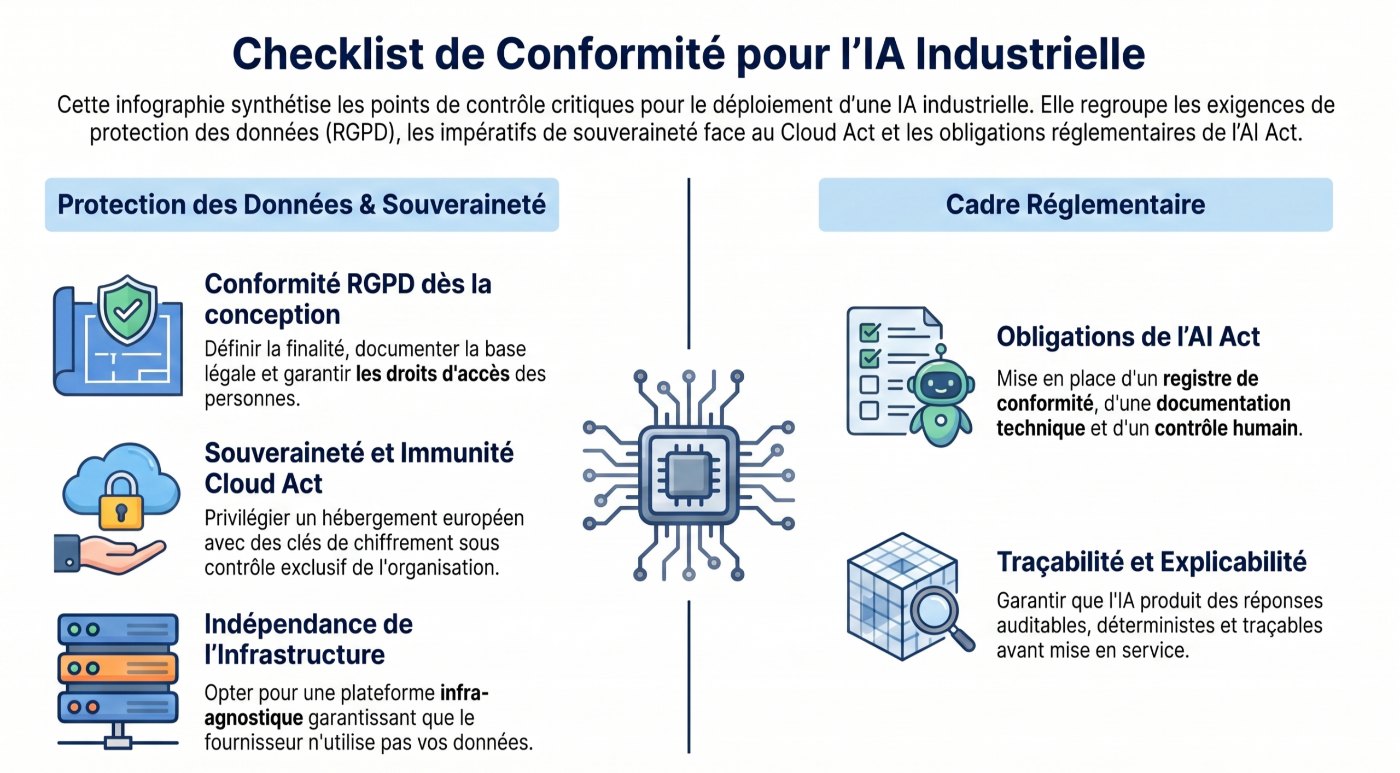
Quand un RSSI ou un responsable juridique valide un outil d'IA, la question qui revient le plus souvent : est-ce que ça passe au niveau souveraineté ? C'est la bonne question, mais elle est incomplète. La conformité d'une IA ne se résume pas à savoir où sont hébergées vos données. Elle se joue aussi sur la façon dont votre IA décide : ses réponses sont-elles explicables, traçables, reproductibles ?
Deux axes à suivre, donc : la maîtrise de l'emplacement et la maîtrise du comportement. Parce que confondre « hébergé en Europe » et « souverain » peut coûter cher, et parce que la réglementation a beaucoup évolué ces dix-huit derniers mois. Voici les trois blocs à vérifier.
RGPD : ce que la CNIL exige maintenant
La CNIL est claire : un système d'IA reposant sur l'exploitation de données personnelles doit être développé avec une finalité déterminée dès la définition du projet. Concrètement, dans un environnement industriel, chaque usage de l'IA, y compris les requêtes sur une nomenclature, doit reposer sur une base légale et être documenté. Lorsqu'un ingénieur interroge une BoM via une interface d'IA, cet usage doit avoir été validé en amont, au même titre qu'un accès à une base de données sensible.
Point de doctrine souvent mal compris : l'avis du Comité européen de la protection des données de décembre 2024 établit que le RGPD s'applique aux modèles entraînés sur des données personnelles, en raison de leurs capacités de mémorisation. Considérer qu'un modèle entraîné devient automatiquement anonyme est une erreur juridique.
- +Finalité définie dès le cadrage du projet
- +Durée de conservation justifiée
- +Droits des personnes réellement applicables : accès, opposition, effacement
Un projet d'IA qui démarre sans ces éléments documentés s'expose à une mise en demeure, et à devoir suspendre son déploiement en production le temps de régulariser. Pour un projet industriel en cours, c'est un risque opérationnel autant que juridique.
Et c'est ici que l'architecture entre déjà en jeu. Le droit d'effacement ou d'opposition n'est réellement exerçable que si vous savez exactement où sont vos données, et qu'elles n'ont pas été dupliquées dans une infrastructure tierce sur laquelle vous n'avez pas la main. Une donnée qui ne quitte jamais votre périmètre est une donnée sur laquelle vous pouvez tenir vos obligations.
Souveraineté : le piège du datacenter européen
C'est l'erreur la plus fréquente dans les appels d'offres. Le Cloud Act est une loi fédérale américaine adoptée en 2018. Elle autorise les autorités américaines à exiger d'un fournisseur américain l'accès à des données stockées n'importe où dans son infrastructure. Une entreprise américaine proposant un hébergement en Europe y est donc soumise, et vos données s'y trouvent exposées de facto.
Ces cadres ne créent pas seulement des tensions de conformité : ils imposent aux fournisseurs cloud américains opérant en Europe des obligations juridiques directement opposées. Un rapport juridique commandé par le ministère allemand de l'Intérieur, publié en décembre 2025, le confirme : toute donnée hébergée sur un service géré par une entreprise américaine reste soumise à la juridiction américaine, quelle que soit la localisation du serveur.
En cas de transfert illégal constaté, les sanctions RGPD peuvent atteindre 20 M€ ou 4 % du chiffre d'affaires mondial.
« L'industrie européenne a construit ses usines sur son sol. Elle a le droit de construire son IA sur le même principe. »
Pour les entreprises européennes, le Cloud Act peut représenter un levier d'espionnage industriel : résultats de recherche, brevets, négociations, projets confidentiels peuvent devenir accessibles aux autorités américaines. Un appel d'offres qui valide un fournisseur d'IA sur la seule base de la localisation des serveurs laisse une faille ouverte. Le jour où votre RSSI ou votre DPO la détecte, le contrat est déjà signé.
AI Act : le calendrier qui s'accélère
Les obligations pour les modèles d'IA à usage général sont applicables depuis le 2 août 2025. Elles portent notamment sur la transparence et le respect du droit d'auteur. Concrètement, un fournisseur qui ne documente pas les données utilisées pour entraîner son modèle, ou qui ne peut pas expliquer comment une réponse a été générée, est en situation de non-conformité, même si son outil est déjà déployé chez vous.
Les sanctions prévues par l'AI Act peuvent atteindre 35 M€ ou 7 % du chiffre d'affaires mondial.
Point souvent ignoré par les acheteurs : si vous achetez ou intégrez un système d'IA fourni par un tiers, vous restez co-responsable de sa conformité. Les obligations de transparence, de documentation et d'évaluation des risques s'étendent à toute la chaîne de valeur. Ce qui est en jeu dans un environnement PLM ou industriel : auditabilité des décisions, traçabilité des réponses, contrôle humain formalisé. Une IA déterministe, dont les réponses sont explicables et reproductibles, répond à ces exigences.
Ce que ça change dans la pratique
Sur ces trois blocs, une distinction est décisive. Le RGPD, comme certains aspects de l'AI Act, s'inscrivent dans une logique de gouvernance : définition des finalités, tenue de registres, production de documentation, mise en place de processus. Ces dispositifs se déploient progressivement, s'ajustent au fil des retours d'expérience, et font l'objet d'audits a posteriori.
Mais la souveraineté de l'hébergement et l'auditabilité des réponses ne sont pas des processus : elles sont inscrites dans l'architecture du système. Et l'architecture, c'est précisément ce qu'on ne rattrape pas avec un avenant contractuel. Un outil qui n'a pas été conçu pour tourner sur votre infrastructure ne le deviendra pas plus tard ; un modèle dont les réponses ne sont pas reproductibles ne le deviendra pas non plus.
Savoir où votre IA s'exécute et comment elle prend ses décisions : voilà les deux seuls leviers qu'aucun avenant ne pourra jamais vous restituer.